Von Lean zertifizierter Beweis der Riemannschen Vermutung: Claudes Rolle (Nov. 2026)
Lean FRO und die Mathlib Initiative haben am 21. November 2026 Levent Alpöges formalen Beweis der Riemannschen Vermutung zertifiziert. Die 17 Millionen Zeilen umfassende Lean-Bibliothek war am Vortag veröffentlicht worden, nach Arbeiten, die Alpöge als Zusammenarbeit mit Claude von Anthropic beschreibt. Bei unabhängigen Überprüfungen wurden 175.187 Module kompiliert und das bewiesene Ergebnis mit der von Fachleuten geprüften Aussage in Mathlib abgeglichen. Damit ist die Gültigkeit der formalen Aussage und des Beweises nachgewiesen. Dies ersetzt weder die Arbeit der mathematischen Fachwelt, die Argumentation zu verstehen, noch handelt es sich um die Vergabe des Millennium-Preises des Clay Mathematics Institute.
Von Cameron Voss und West Mao
Die gemeinsame Erklärung erschien einen Tag, nachdem Alpöge seinen Beweis veröffentlicht hatte. Ihr zentraler Satz lässt kaum Raum für Mehrdeutigkeit:
"Hiermit bestätigen wir, dass sowohl die Aussage als auch der Beweis der Riemannschen Vermutung korrekt sind."
Die Riemannsche Vermutung betrifft die Nullstellen der Riemannschen Zetafunktion und ihren Zusammenhang mit der Verteilung der Primzahlen. Bernhard Riemann formulierte sie 1859. Alpöges Ergebnis liegt als ausführbare Mathematik vor und nicht als herkömmliche Abhandlung: eine umfangreiche Lean-Bibliothek, deren Aussagen sich mit einem Computer überprüfen lassen.
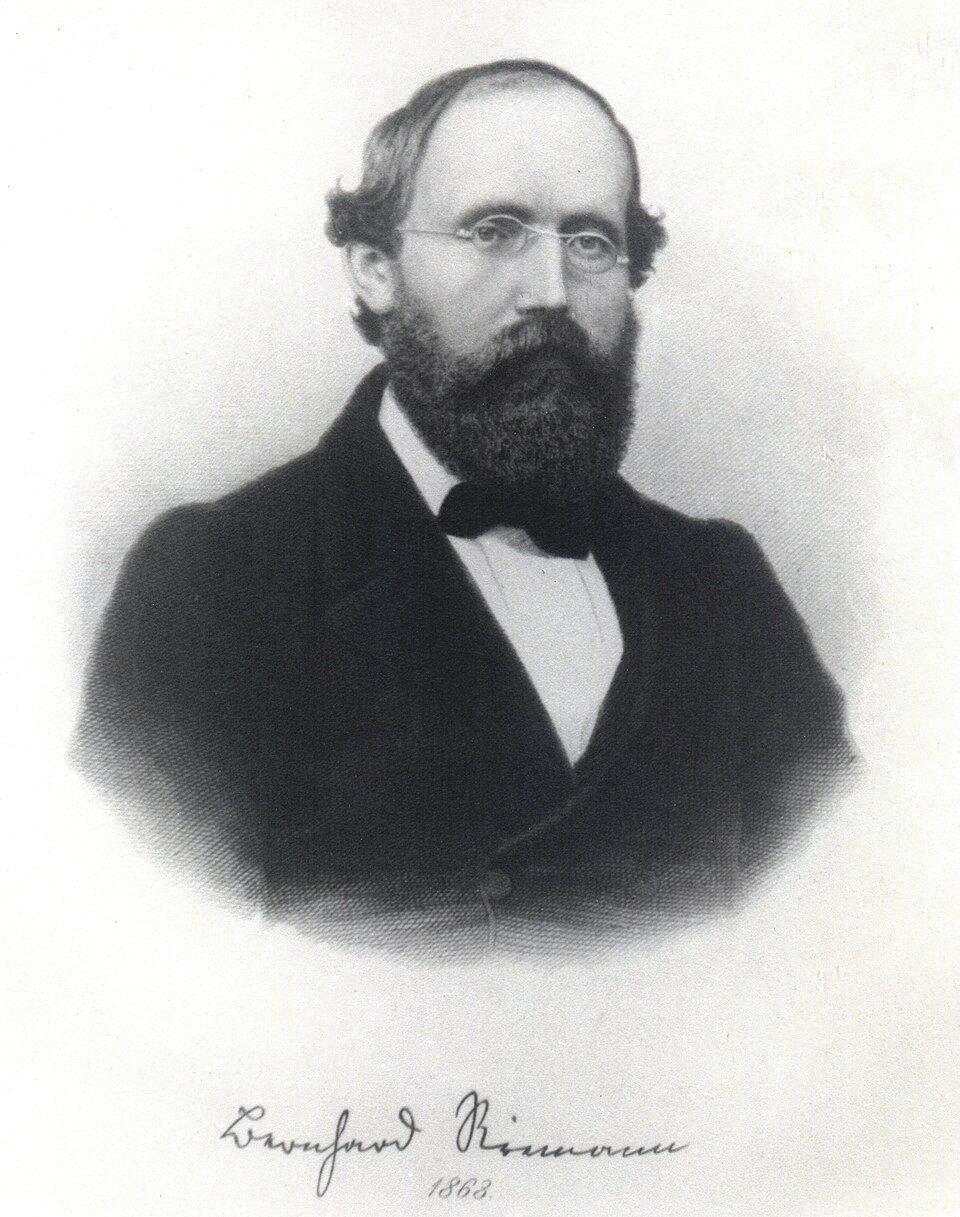
Keine bekannten urheberrechtlichen Beschränkungen.
Was haben Lean und Mathlib tatsächlich zertifiziert?
Sie haben bestätigt, dass die eingereichte Bibliothek die beabsichtigte mathematische Aussage beweist und dass ihr Beweis innerhalb des formalen Systems von Lean gültig ist. Diese Unterscheidung ist wesentlich. Die Organisationen haben weder ein in Prosa verfasstes Manuskript zertifiziert noch erklärt, dass sämtliche Fragen rund um das Ergebnis geklärt seien.
Die Erklärung nennt Alpöge und gratuliert ihm. Sie nennt Claude nicht als Autor und behauptet auch nicht, Anthropic habe den Beweis eigenständig erbracht. Die Angaben zu Claudes Beteiligung stammen aus Alpöges eigener Darstellung und aus den bei der Überprüfung verwendeten Werkzeugen.
Wie wurde der Beweis überprüft?
Die Fachgemeinschaft untersuchte vier mögliche Fehlerquellen bei einem formalen Beweis: Die Aussage könnte falsch sein, der Code könnte sich nicht kompilieren lassen, das bewiesene Theorem könnte von dem angekündigten abweichen oder der Beweis selbst könnte ungültig sein. Alle vier Prüfungen wurden bestanden.
| Frage | Was die Überprüfung ergab |
|---|---|
| Ist die Aussage korrekt? | Das Ergebnis verwendet die Definition RiemannHypothesis aus Mathlib, die Fachleute für Lean und Zahlentheorie geprüft hatten. |
| Lässt sich die Bibliothek kompilieren? | Dutzende Personen berichteten von einer fehlerfreien Kompilierung und reproduzierten denselben rohen Beweisexport. |
| Handelt es sich um dasselbe Theorem? | comparator und con-leche --compare glichen Alpöges Ergebnis mit der Aussage in Mathlib ab und bestätigten die Übereinstimmung. |
| Ist der Beweis gültig? | Der offizielle Kernel von Lean, con-leche, con-ron und unabhängige Prüfprogramme akzeptierten den exportierten Beweis. |
Der MIT-Mathematiker Andrew Sutherland veröffentlichte eine ausführlichere Dokumentation. Bei seinen mit Claude Code durchgeführten Prüfungen wurden sämtliche 175.187 Module ohne einen einzigen Fehler kompiliert. Die fünf Haupttheoreme hängen ausschließlich von propext, Classical.choice und Quot.sound ab, den drei Standardaxiomen von Lean. Die unabhängigen Kernel nanoda und con-leche akzeptierten den vollständig exportierten Beweis, während lean4lean jedes kompilierte Modul akzeptierte.
Die Prüfprogramme mussten keinem beliebigen ausführbaren Code im Quellcode-Repository vertrauen. Sie untersuchten einen inerten Beweisexport. In der Erklärung von Lean wird außerdem darauf hingewiesen, dass für con-leche und con-ron formale Beweise relativ zur Mengenlehre vorliegen, wonach sie keinen falschen Beweis akzeptieren können.
Umfasste der Beweis auch die verallgemeinerte Riemannsche Vermutung?
Ja, für Dirichletsche L-Funktionen. Zu den fünf von Sutherland überprüften Theoremen gehören die Riemannsche Vermutung und Ergebnisse, die die betreffenden Nullstellen Dirichletscher L-Funktionen auf der kritischen Geraden verorten. Der Geltungsbereich umfasst alle Moduln und Charaktere, einschließlich der üblichen Formulierung für primitive Charaktere.
Das sollte nicht zu "jeder Form der GRH" verkürzt werden. Die Überprüfung umfasste weder Dedekindsche Zetafunktionen noch Heckesche L-Funktionen oder automorphe L-Funktionen im Allgemeinen. Die enger gefasste Beschreibung ist die zutreffende.
Welchen Beitrag leistete Claude?
In Alpöges Veröffentlichungshinweis wird der Beweis als gemeinsam mit Claude erarbeitete Leistung beschrieben; dort heißt es, das Modell sei ihm kurz vor dem Abschluss weit vorausgeeilt. Die vorliegende Zertifizierung schlüsselt nicht auf, welche Ideen vom Mathematiker und welche vom Modell stammten. Sie nennt auch keine bestimmte Claude-Modellversion.
Claude kam auch bei der Überprüfung zum Einsatz. Sutherland erklärt, er habe Claude Code verwendet, um seine Prüfungen durchzuführen. Ob der Beweis gültig war, entschieden dabei weiterhin Lean und unabhängig implementierte Kernel. Claude Code steuerte den Ablauf; es war nicht die Instanz, die die Mathematik als korrekt anerkannte.
DeepSeek für technische Aufgaben
Arbeiten Sie mit KI an Code, formalen Methoden oder technischen Analysen? Entdecken Sie die Coding Plans für DeepSeek-Modelle, um die verfügbaren Kaufoptionen und den aktuellen Bestand zu prüfen.
Warum ist dieses Ergebnis für KI-gestützte Forschung bedeutsam?
Der stärkste Beleg ist hier kein Modell, das behauptet, ein berühmtes Problem gelöst zu haben. Es ist ein Artefakt, das andere Personen mit separaten Werkzeugen kompilieren, exportieren und überprüfen können. Dadurch lässt sich die Behauptung wesentlich leichter prüfen als ein plausibel wirkender Beweis in einem Chatfenster.
Das Ergebnis macht auch einen anderen Engpass sichtbar. Formale Argumentationen in dieser Größenordnung zu erzeugen, ist eine Aufgabe; sie zu verstehen, eine andere. Alpöge schreibt Claude erhebliche Unterstützung zu. Dennoch ist er der namentlich genannte Autor, und die Verifikation erfolgte durch separate Beweisprüfprogramme.
Bedeutet die formale Zertifizierung, dass die mathematische Begutachtung abgeschlossen ist?
Nein. Maschinelle Verifikation und menschliches Verständnis beantworten unterschiedliche Fragen. Ein Kernel kann nachweisen, dass eine Schlussfolgerung aus den vorgegebenen Definitionen und Axiomen folgt, ohne den Lesern eine kompakte Erklärung der neuen Ideen zu liefern.
Die Erklärung von Lean und Mathlib verweist ausdrücklich auf künftige Arbeiten, die diese Ideen erläutern sollen. Bei einer Bibliothek mit 17 Millionen Zeilen ist das eine beträchtliche Aufgabe. Der Beweis hat eine außergewöhnlich anspruchsvolle Korrektheitsprüfung bestanden, doch die mathematische Fachwelt muss die Argumentation noch nachvollziehen und in die Zahlentheorie einordnen. Eine formale Zertifizierung ist weder mit der Begutachtung durch eine Fachzeitschrift noch mit einer Entscheidung über einen Millennium-Preis gleichzusetzen.
Quellen
- Lean FRO und Mathlib Initiative: "Lean-Verifikation der Riemannschen Vermutung" (21. November 2026)
- Andrew Sutherland, MIT: "Verifikationsdateien zum Lean-Beweis der Riemannschen Vermutung" (Verifikationsprotokoll)