Démonstration de l’hypothèse de Riemann certifiée par Lean : le rôle de Claude (nov. 2026)
Lean FRO et la Mathlib Initiative ont certifié la démonstration formelle de l’hypothèse de Riemann de Levent Alpöge le 21 novembre 2026. La bibliothèque Lean de 17 millions de lignes avait été publiée la veille, à l’issue de travaux qu’Alpöge décrit comme une collaboration avec Claude, d’Anthropic. Des vérifications indépendantes ont compilé 175 187 modules et confirmé que le résultat démontré correspondait à l’énoncé de Mathlib validé par des spécialistes. Cela établit la validité de l’énoncé formel et de la démonstration. Cela ne remplace pas le travail de la communauté mathématique pour comprendre le raisonnement et ne constitue pas l’attribution d’un prix du millénaire du Clay Mathematics Institute.
Par Cameron Voss et West Mao
Le communiqué conjoint a été publié le lendemain de la mise à disposition de sa démonstration par Alpöge. Sa phrase centrale laisse peu de place à l’ambiguïté :
« Nous certifions par la présente que l’énoncé et la démonstration de l’hypothèse de Riemann sont tous deux corrects. »
L’hypothèse de Riemann concerne les zéros de la fonction zêta de Riemann et leur lien avec la répartition des nombres premiers. Bernhard Riemann l’a formulée en 1859. Le résultat d’Alpöge se présente sous forme de mathématiques exécutables plutôt que d’un article classique : une vaste bibliothèque Lean dont les affirmations peuvent être vérifiées par un ordinateur.
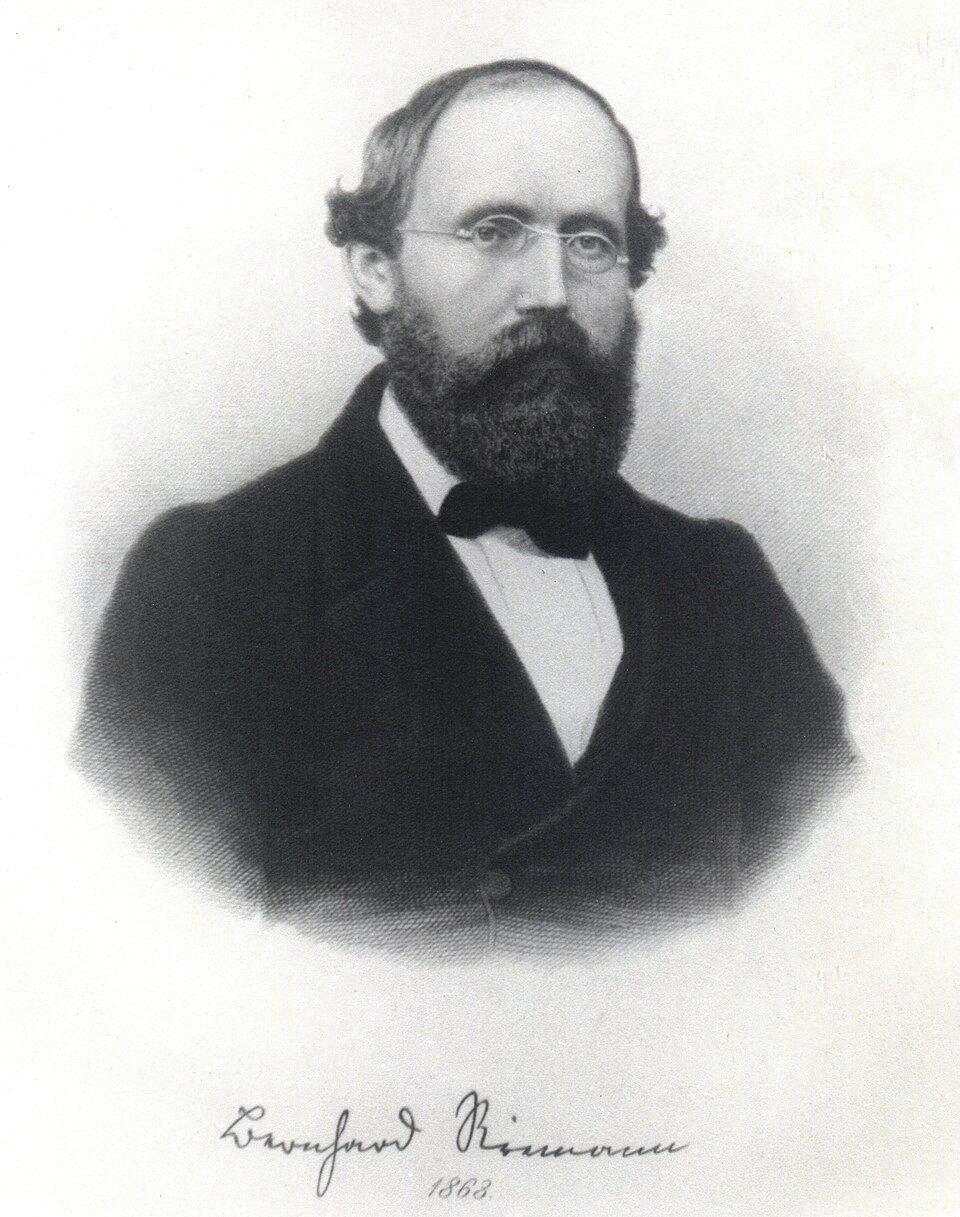
Aucune restriction de droit d’auteur connue.
Qu’ont réellement certifié Lean et Mathlib ?
Ils ont certifié que la bibliothèque soumise démontre l’énoncé mathématique visé et que sa démonstration est valide dans le système formel de Lean. Cette distinction compte. Les organisations n’ont pas certifié un manuscrit rédigé en prose ni annoncé que toutes les questions entourant le résultat avaient été résolues.
Le communiqué nomme Alpöge et le félicite. Il ne cite pas Claude comme auteur et n’affirme pas qu’Anthropic a produit la démonstration de manière indépendante. Les informations sur la participation de Claude proviennent du propre récit d’Alpöge et des outils utilisés lors de la vérification.
Comment la démonstration a-t-elle été vérifiée ?
La communauté a examiné quatre façons dont une démonstration formelle peut échouer : l’énoncé pourrait être incorrect, le code pourrait ne pas compiler, le théorème démontré pourrait différer de celui annoncé ou la démonstration elle-même pourrait être invalide. Les quatre vérifications ont été concluantes.
| Question | Ce que la vérification a établi |
|---|---|
| L’énoncé est-il correct ? | Le résultat utilise la définition RiemannHypothesis de Mathlib, qui avait été examinée par des spécialistes de Lean et de théorie des nombres. |
| La bibliothèque compile-t-elle ? | Des dizaines de personnes ont signalé une compilation sans erreur et reproduit le même export brut de la démonstration. |
| S’agit-il du même théorème ? | comparator et con-leche --compare ont confirmé que le résultat d’Alpöge correspondait à l’énoncé de Mathlib. |
| La démonstration est-elle valide ? | Le noyau officiel de Lean, con-leche, con-ron et des vérificateurs indépendants ont accepté la démonstration exportée. |
Le mathématicien du MIT Andrew Sutherland a publié un compte rendu plus détaillé. Ses vérifications, exécutées avec Claude Code, ont compilé les 175 187 modules sans aucune erreur. Les cinq théorèmes principaux ne dépendent que de propext, Classical.choice et Quot.sound, les trois axiomes standard de Lean. Les noyaux indépendants nanoda et con-leche ont accepté l’intégralité de la démonstration exportée, tandis que lean4lean a accepté chaque module compilé.
Il n’a pas été demandé aux vérificateurs de faire confiance à du code exécutable arbitraire présent dans le dépôt de code source. Ils ont examiné un export inerte de la démonstration. Le communiqué de Lean précise également que con-leche et con-ron disposent de démonstrations formelles, relativement à la théorie des ensembles, établissant qu’ils ne peuvent pas accepter une démonstration fausse.
La démonstration couvrait-elle aussi l’hypothèse de Riemann généralisée ?
Oui, pour les fonctions L de Dirichlet. Les cinq théorèmes vérifiés par Sutherland comprennent l’hypothèse de Riemann et des résultats plaçant les zéros concernés des fonctions L de Dirichlet sur la droite critique. Le champ couvert englobe tous les modules et caractères, y compris la formulation habituelle pour les caractères primitifs.
Il ne faut pas résumer cela par « toutes les formes de la GRH ». La vérification ne couvrait ni les fonctions zêta de Dedekind, ni les fonctions L de Hecke, ni les fonctions L automorphes en général. La description plus restreinte est celle qui est exacte.
Quelle a été la contribution de Claude ?
La note de publication d’Alpöge décrit la démonstration comme un travail effectué avec Claude et indique que le modèle l’a largement devancé vers la fin. La certification disponible ne détaille pas quelles idées provenaient du mathématicien et lesquelles du modèle. Elle n’identifie pas non plus de version précise du modèle Claude.
Claude a également été utilisé du côté de la vérification. Sutherland indique avoir utilisé Claude Code pour exécuter ses vérifications. Celles-ci s’appuyaient toujours sur Lean et sur des noyaux implémentés indépendamment pour déterminer si la démonstration était valide. Claude Code pilotait le processus ; il ne faisait pas autorité pour valider les mathématiques.
DeepSeek pour les travaux techniques
Vous travaillez avec l’IA sur du code, des méthodes formelles ou des analyses techniques ? Découvrez les Coding Plans pour les modèles DeepSeek afin de consulter les modes d’achat disponibles et le stock actuel.
Pourquoi ce résultat compte-t-il pour la recherche assistée par l’IA ?
L’élément de preuve le plus solide ici n’est pas un modèle qui affirme avoir résolu un problème célèbre. C’est un artefact que d’autres personnes peuvent compiler, exporter et vérifier avec des outils distincts. L’affirmation est ainsi beaucoup plus facile à mettre à l’épreuve qu’une démonstration d’apparence plausible dans une fenêtre de discussion.
Le résultat révèle aussi un autre goulot d’étranglement. Produire des raisonnements formels à cette échelle est une tâche ; les comprendre en est une autre. Alpöge reconnaît l’aide substantielle de Claude. Il reste néanmoins l’auteur nommément désigné, et la vérification a été assurée par des vérificateurs de preuves distincts.
La certification formelle signifie-t-elle que l’examen mathématique est terminé ?
Non. La vérification par machine et la compréhension humaine répondent à des questions différentes. Un noyau peut établir qu’une conclusion découle des définitions et des axiomes fournis sans donner aux lecteurs une explication concise des nouvelles idées.
Le communiqué de Lean et Mathlib envisage explicitement des travaux à venir pour expliquer ces idées. Pour une bibliothèque de 17 millions de lignes, c’est un travail considérable. La démonstration a passé une vérification de correction exceptionnellement exigeante, mais les mathématiciens doivent encore assimiler le raisonnement et le situer dans la théorie des nombres. La certification formelle n’équivaut ni à une évaluation par une revue ni à une décision concernant un prix du millénaire.
Sources
- Lean FRO et Mathlib Initiative : « Vérification de l’hypothèse de Riemann avec Lean » (21 novembre 2026)
- Andrew Sutherland, MIT : « Fichiers de vérification de la démonstration de l’hypothèse de Riemann en Lean » (compte rendu de vérification)